Domain paßwort.de kaufen?
Wir ziehen mit dem Projekt
paßwort.de um.
Sind Sie am Kauf der Domain
paßwort.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain paßwort.de kaufen?
Wie kann die Sicherheit von Bestätigungscodes in verschiedenen Bereichen, wie beispielsweise bei der Zwei-Faktor-Authentifizierung, beim Online-Banking oder bei der Passwortwiederherstellung, verbessert werden?
Die Sicherheit von Bestätigungscodes kann durch die Implementierung von biometrischen Verfahren wie Fingerabdruck- oder Gesichtserkennung verbessert werden, um sicherzustellen, dass nur autorisierte Personen Zugriff auf die Codes haben. Zudem kann die Verwendung von Einmalpasswörtern anstelle von statischen Codes die Sicherheit erhöhen, da diese nur für eine begrenzte Zeit gültig sind und somit schwerer zu stehlen sind. Die Verwendung von Hardware-Token oder Sicherheitsschlüsseln kann ebenfalls die Sicherheit von Bestätigungscodes verbessern, da diese physischen Geräte schwerer zu kompromittieren sind als Software-basierte Lösungen. Schließlich ist es wichtig, dass Unternehmen und Organisationen regelmäßig Sicherheitsaudits durchführen, um potenzielle Schwachstellen in ihren Bestätigungssystemen zu **
Wie kann die Sicherheit von Zugangscodes in verschiedenen Bereichen, wie beispielsweise bei der Authentifizierung von Benutzern, in der physischen Sicherheit von Gebäuden oder in der Verschlüsselung von Daten, verbessert werden?
Die Sicherheit von Zugangscodes kann durch die Implementierung von Multi-Faktor-Authentifizierung verbessert werden, bei der mehrere Identitätsnachweise erforderlich sind, um auf ein System zuzugreifen. Zudem können regelmäßige Passwortänderungen und die Verwendung von starken, einzigartigen Passwörtern die Sicherheit erhöhen. Bei der physischen Sicherheit von Gebäuden können biometrische Zugangskontrollsysteme wie Fingerabdruck- oder Gesichtserkennung eingesetzt werden, um unbefugten Zugriff zu verhindern. In der Datenverschlüsselung können starke Verschlüsselungsalgorithmen und regelmäßige Sicherheitsupdates dazu beitragen, die Sicherheit von Zugangscodes zu gewährleisten. **
Ähnliche Suchbegriffe für Der smallteufel
Top-Angebote
Produkte zum Begriff Der smallteufel:
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter




-
Ist der Google Passwortmanager sicher?
Der Google Passwortmanager gilt als sicher, da er eine starke Verschlüsselungstechnologie verwendet, um die Passwörter zu schützen. Es ist jedoch wichtig, starke Passwörter zu verwenden und zusätzliche Sicherheitsmaßnahmen wie die Zwei-Faktor-Authentifizierung zu aktivieren, um die Sicherheit weiter zu erhöhen. Es ist auch ratsam, regelmäßig die Sicherheitseinstellungen des Google-Kontos zu überprüfen und auf verdächtige Aktivitäten zu achten. **
-
Wie kann die Sicherheit der Passwortwiederherstellung verbessert werden, um die Privatsphäre der Benutzer zu schützen?
Die Sicherheit der Passwortwiederherstellung kann verbessert werden, indem alternative Authentifizierungsmethoden wie biometrische Daten oder Zwei-Faktor-Authentifizierung implementiert werden. Zudem sollten Unternehmen strenge Richtlinien für die Passwortwiederherstellung festlegen und regelmäßige Schulungen für Mitarbeiter anbieten, um Phishing-Angriffe zu erkennen. Die Verwendung von sicheren und verschlüsselten Kommunikationskanälen für die Passwortwiederherstellung ist ebenfalls entscheidend, um die Privatsphäre der Benutzer zu schützen. Schließlich sollten Benutzer ermutigt werden, starke und einzigartige Passwörter zu verwenden und diese regelmäßig zu aktualisieren, um die Sicherheit ihrer Konten zu gewährleisten. **
-
Welche Passwortrichtlinien sollten in einem Unternehmen für die Sicherheit der Mitarbeiterkonten implementiert werden?
1. Verwendung von starken Passwörtern mit mindestens 8 Zeichen, Groß- und Kleinbuchstaben, Zahlen und Sonderzeichen. 2. Regelmäßige Passwortänderungen alle 90 Tage. 3. Verbot der Weitergabe von Passwörtern an Dritte und Nutzung von Passwort-Management-Tools. **
-
Wie kann man Passwortmanager verwenden, um die Sicherheit der Online-Konten zu erhöhen?
Passwortmanager generieren und speichern sichere Passwörter für jedes Online-Konto. Dadurch wird die Verwendung von schwachen oder wiederholten Passwörtern vermieden. Durch die Verschlüsselung der Passwortdatenbank wird die Sicherheit der gespeicherten Informationen gewährleistet. **
Was sind die wichtigsten Funktionen, die ein Passwortmanager bieten sollte, und wie können sie dazu beitragen, die Sicherheit und Effizienz der Passwortverwaltung in verschiedenen Bereichen wie persönlicher Nutzung, Unternehmen und IT-Infrastruktur zu verbessern?
Ein Passwortmanager sollte die Funktion bieten, starke und einzigartige Passwörter zu generieren und zu speichern, um die Sicherheit der Konten zu gewährleisten. Darüber hinaus sollte er die Möglichkeit bieten, Passwörter sicher zu teilen und zu verwalten, um die Effizienz bei der Zusammenarbeit in Unternehmen zu verbessern. Zudem sollte er eine Zwei-Faktor-Authentifizierung unterstützen, um die Sicherheit der IT-Infrastruktur zu erhöhen. Schließlich sollte ein Passwortmanager auch eine benutzerfreundliche Oberfläche bieten, um die persönliche Nutzung zu erleichtern und die Akzeptanz zu fördern. **
Wie kann die Sicherheit der Authentifizierung in einem Netzwerk verbessert werden? Welche verschiedenen Methoden der Authentifizierung sind in der Informationstechnologie üblich?
Die Sicherheit der Authentifizierung in einem Netzwerk kann durch die Verwendung von Multi-Faktor-Authentifizierung, regelmäßige Passwort-Updates und die Implementierung von Zugriffskontrollen verbessert werden. In der Informationstechnologie sind gängige Methoden der Authentifizierung unter anderem Passwörter, biometrische Daten wie Fingerabdrücke oder Gesichtserkennung, Smartcards und Tokens. **
Top-Angebote
Produkte zum Begriff Der smallteufel:
-
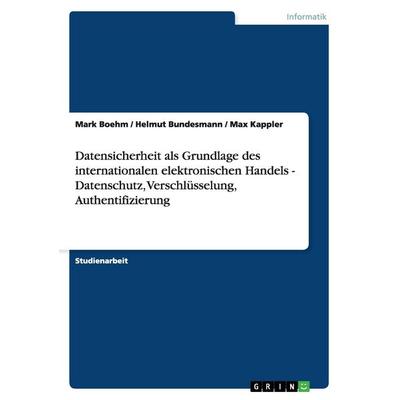
Datensicherheit als Grundlage des internationalen elektronischen Handels - Datenschutz, Verschlüsselung, Authentifizierung, Taschenbuch von MarkDatensicherheit Als Grundlage Des Internationalen Elektronischen Handels - Datenschutz, Verschlüsselung, Authentifizierung, Taschenbuch Von Mark Boehm,max Kappler,helmut Bundesmann, Grin, 978-3-656-34062-1, Seitenanzahl: 7642,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Die Authentifizierung der Vergangenheit, Sachbücher von Susanne Luther"Die Authentifizierung der Vergangenheit" von Susanne Luther bietet eine tiefgehende literarische Analyse des Johannesevangeliums. In diesem Werk wird untersucht, wie historische Ereignisse durch literarische Strategien dargestellt werden, die sowohl die Authentizität der Erzählungen konstruieren als auch in Frage stellen. Luther zeigt auf, wie Leserinnen und Leser dazu angeregt werden, die Erzählungen über Jesus als reale geschichtliche Ereignisse zu interpretieren, während gleichzeitig die göttliche Natur Jesu als Christus erkennbar wird. Diese duale Perspektive eröffnet neue Einsichten in die christologische Bedeutung des Johannesevangeliums und dessen Einfluss auf die Wahrnehmung von Geschichte und Glauben. Die Autorin verbindet historiographische und biographische Elemente, um ein umfassendes Bild der johanneischen Geschichtsdarstellung zu zeichnen.154,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Bestätigungscodes in verschiedenen Bereichen, wie beispielsweise bei der Zwei-Faktor-Authentifizierung, beim Online-Banking oder bei der Passwortwiederherstellung, verbessert werden?
Die Sicherheit von Bestätigungscodes kann durch die Implementierung von biometrischen Verfahren wie Fingerabdruck- oder Gesichtserkennung verbessert werden, um sicherzustellen, dass nur autorisierte Personen Zugriff auf die Codes haben. Zudem kann die Verwendung von Einmalpasswörtern anstelle von statischen Codes die Sicherheit erhöhen, da diese nur für eine begrenzte Zeit gültig sind und somit schwerer zu stehlen sind. Die Verwendung von Hardware-Token oder Sicherheitsschlüsseln kann ebenfalls die Sicherheit von Bestätigungscodes verbessern, da diese physischen Geräte schwerer zu kompromittieren sind als Software-basierte Lösungen. Schließlich ist es wichtig, dass Unternehmen und Organisationen regelmäßig Sicherheitsaudits durchführen, um potenzielle Schwachstellen in ihren Bestätigungssystemen zu **
-
Wie kann die Sicherheit von Zugangscodes in verschiedenen Bereichen, wie beispielsweise bei der Authentifizierung von Benutzern, in der physischen Sicherheit von Gebäuden oder in der Verschlüsselung von Daten, verbessert werden?
Die Sicherheit von Zugangscodes kann durch die Implementierung von Multi-Faktor-Authentifizierung verbessert werden, bei der mehrere Identitätsnachweise erforderlich sind, um auf ein System zuzugreifen. Zudem können regelmäßige Passwortänderungen und die Verwendung von starken, einzigartigen Passwörtern die Sicherheit erhöhen. Bei der physischen Sicherheit von Gebäuden können biometrische Zugangskontrollsysteme wie Fingerabdruck- oder Gesichtserkennung eingesetzt werden, um unbefugten Zugriff zu verhindern. In der Datenverschlüsselung können starke Verschlüsselungsalgorithmen und regelmäßige Sicherheitsupdates dazu beitragen, die Sicherheit von Zugangscodes zu gewährleisten. **
-
Ist der Google Passwortmanager sicher?
Der Google Passwortmanager gilt als sicher, da er eine starke Verschlüsselungstechnologie verwendet, um die Passwörter zu schützen. Es ist jedoch wichtig, starke Passwörter zu verwenden und zusätzliche Sicherheitsmaßnahmen wie die Zwei-Faktor-Authentifizierung zu aktivieren, um die Sicherheit weiter zu erhöhen. Es ist auch ratsam, regelmäßig die Sicherheitseinstellungen des Google-Kontos zu überprüfen und auf verdächtige Aktivitäten zu achten. **
-
Wie kann die Sicherheit der Passwortwiederherstellung verbessert werden, um die Privatsphäre der Benutzer zu schützen?
Die Sicherheit der Passwortwiederherstellung kann verbessert werden, indem alternative Authentifizierungsmethoden wie biometrische Daten oder Zwei-Faktor-Authentifizierung implementiert werden. Zudem sollten Unternehmen strenge Richtlinien für die Passwortwiederherstellung festlegen und regelmäßige Schulungen für Mitarbeiter anbieten, um Phishing-Angriffe zu erkennen. Die Verwendung von sicheren und verschlüsselten Kommunikationskanälen für die Passwortwiederherstellung ist ebenfalls entscheidend, um die Privatsphäre der Benutzer zu schützen. Schließlich sollten Benutzer ermutigt werden, starke und einzigartige Passwörter zu verwenden und diese regelmäßig zu aktualisieren, um die Sicherheit ihrer Konten zu gewährleisten. **
Ähnliche Suchbegriffe für Der smallteufel
-
Schwierigkeiten beim Zugang zu Informationen und bei der Sicherheit von Journalisten, Taschenbuch von Jean Népo Bironkwa, Verlag Unser Wissen,Schwierigkeiten Beim Zugang Zu Informationen Und Bei Der Sicherheit Von Journalisten, Taschenbuch Von Jean Népo Bironkwa, Verlag Unser Wissen, 978-620-3-70261-3, Seitenanzahl: 6039,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Passwortrichtlinien sollten in einem Unternehmen für die Sicherheit der Mitarbeiterkonten implementiert werden?
1. Verwendung von starken Passwörtern mit mindestens 8 Zeichen, Groß- und Kleinbuchstaben, Zahlen und Sonderzeichen. 2. Regelmäßige Passwortänderungen alle 90 Tage. 3. Verbot der Weitergabe von Passwörtern an Dritte und Nutzung von Passwort-Management-Tools. **
-
Wie kann man Passwortmanager verwenden, um die Sicherheit der Online-Konten zu erhöhen?
Passwortmanager generieren und speichern sichere Passwörter für jedes Online-Konto. Dadurch wird die Verwendung von schwachen oder wiederholten Passwörtern vermieden. Durch die Verschlüsselung der Passwortdatenbank wird die Sicherheit der gespeicherten Informationen gewährleistet. **
-
Was sind die wichtigsten Funktionen, die ein Passwortmanager bieten sollte, und wie können sie dazu beitragen, die Sicherheit und Effizienz der Passwortverwaltung in verschiedenen Bereichen wie persönlicher Nutzung, Unternehmen und IT-Infrastruktur zu verbessern?
Ein Passwortmanager sollte die Funktion bieten, starke und einzigartige Passwörter zu generieren und zu speichern, um die Sicherheit der Konten zu gewährleisten. Darüber hinaus sollte er die Möglichkeit bieten, Passwörter sicher zu teilen und zu verwalten, um die Effizienz bei der Zusammenarbeit in Unternehmen zu verbessern. Zudem sollte er eine Zwei-Faktor-Authentifizierung unterstützen, um die Sicherheit der IT-Infrastruktur zu erhöhen. Schließlich sollte ein Passwortmanager auch eine benutzerfreundliche Oberfläche bieten, um die persönliche Nutzung zu erleichtern und die Akzeptanz zu fördern. **
-
Wie kann die Sicherheit der Authentifizierung in einem Netzwerk verbessert werden? Welche verschiedenen Methoden der Authentifizierung sind in der Informationstechnologie üblich?
Die Sicherheit der Authentifizierung in einem Netzwerk kann durch die Verwendung von Multi-Faktor-Authentifizierung, regelmäßige Passwort-Updates und die Implementierung von Zugriffskontrollen verbessert werden. In der Informationstechnologie sind gängige Methoden der Authentifizierung unter anderem Passwörter, biometrische Daten wie Fingerabdrücke oder Gesichtserkennung, Smartcards und Tokens. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.